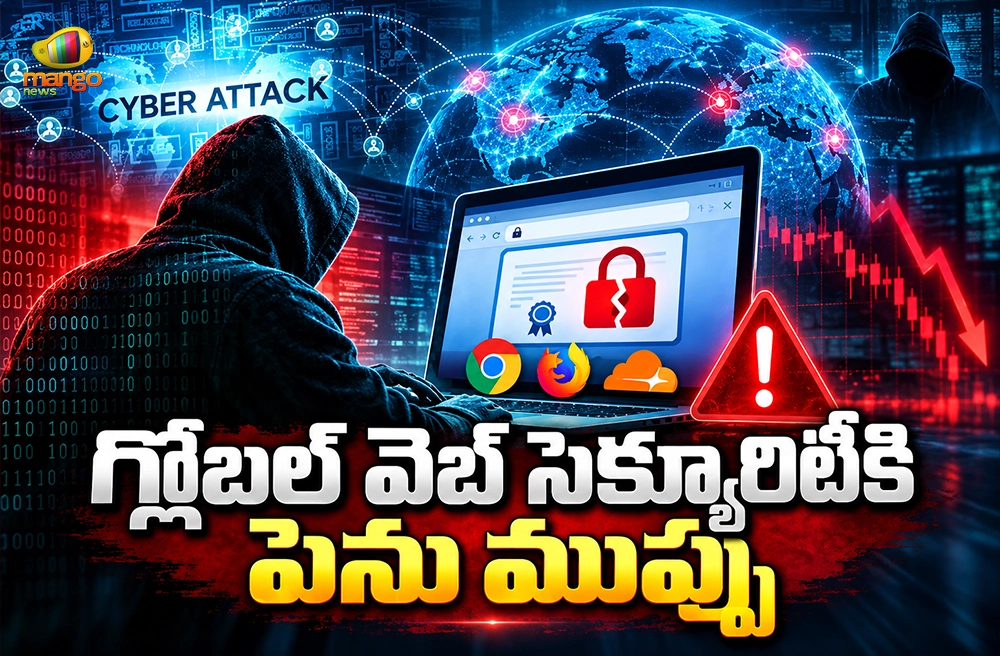
ప్రముఖ డిజిటల్ సిగ్నేచర్, సర్టిఫికేట్ అథారిటీ సంస్థ అయిన బెంగళూరుకు చెందిన ‘ఇ-ముద్ర’ (eMudhra) భద్రతా వైఫల్యం ప్రపంచవ్యాప్తంగా టెలికాం, సైబర్ సెక్యూరిటీ వర్గాల్లో తీవ్ర కలకలం రేపింది. ఇ-ముద్ర జారీ చేసిన ఎనిమిది ఇంటర్మీడియట్ సర్టిఫికేట్లకు సంబంధించిన ప్రైవేట్ క్రిప్టోగ్రాఫిక్ కీస్లో తీవ్రమైన లోపాలు ఉన్నట్లు సెక్యూరిటీ పరిశోధకులు గుర్తించారు.
సాధారణంగా 384-బిట్ల రాండమ్ నంబర్లుగా ఉండాల్సిన ఈ ప్రైవేట్ కీస్ కేవలం సింగిల్, డబుల్ డిజిట్ ఇంటిజర్స్ (ఉదాహరణకు 4, 56, 115 వంటివి) రూపంలో अत्यंत బలహీనంగా ఉన్నట్లు తేలింది. కీ జనరేషన్ సమయంలో జరిగిన మానవ తప్పిదాలు మరియు కోడింగ్ లోపాల కారణంగా ఈ బలహీనమైన కీస్ తయారయ్యాయని, తప్పుగా వాటిని ఇంటర్మీడియట్ సర్టిఫికేట్ల కోసం ఉపయోగించారని తేలింది.
ఈ భద్రతా లోపం కారణంగా హ్యాకర్లు లేదా దుండగులు ఏ డొమైన్కైనా ఫోర్జరీ సర్టిఫికేట్లను సులభంగా సృష్టించి, సర్వర్లను ఇన్పర్సనేట్ (మాయ మాటలతో లేదా నకిలీ రూపంతో) చేసే ప్రమాదం ఉంది. దీనివల్ల యూజర్లు, ఆపరేటింగ్ సిస్టమ్స్ మరియు బ్రౌజర్ల మధ్య జరిగే ఎన్క్రిప్టెడ్ ట్రాఫిక్ను మధ్యలోనే తస్కరించే లేదా మోడిఫై చేసే ముప్పు (Man-in-the-Middle Attack) పొంచి ఉందని టెక్ నిపుణులు హెచ్చరించారు.
ఈ కీలక భద్రతా వైఫల్యం వెలుగులోకి రాగానే క్లౌడ్ఫ్లేర్ (Cloudflare), రెడ్ హాట్, మొజిలా వంటి అంతర్జాతీయ దిగ్గజ సంస్థలు మరియు ‘గో’ (Go) లాంటి ప్రోగ్రామింగ్ రన్ టైమ్ జంటలు అప్రమత్తమై అత్యవసర ప్యాచ్లు, అప్డేట్లను విడుదల చేశాయి. ఇటు కేంద్ర ఎలక్ట్రానిక్స్, ఇన్ఫర్మేషన్ టెక్నాలజీ మంత్రిత్వ శాఖ (MeitY) కూడా ఈ ఘటనపై సీరియస్గా స్పందించి సమగ్ర విచారణకు ఆదేశించింది. భద్రతా ప్రమాణాలను మరింత పటిష్టం చేసేందుకు ప్రభావితమైన సర్టిఫికేట్లను తక్షణమే రద్దు చేసినట్లు ఇ-ముద్ర సంస్థ వెల్లడించింది.